


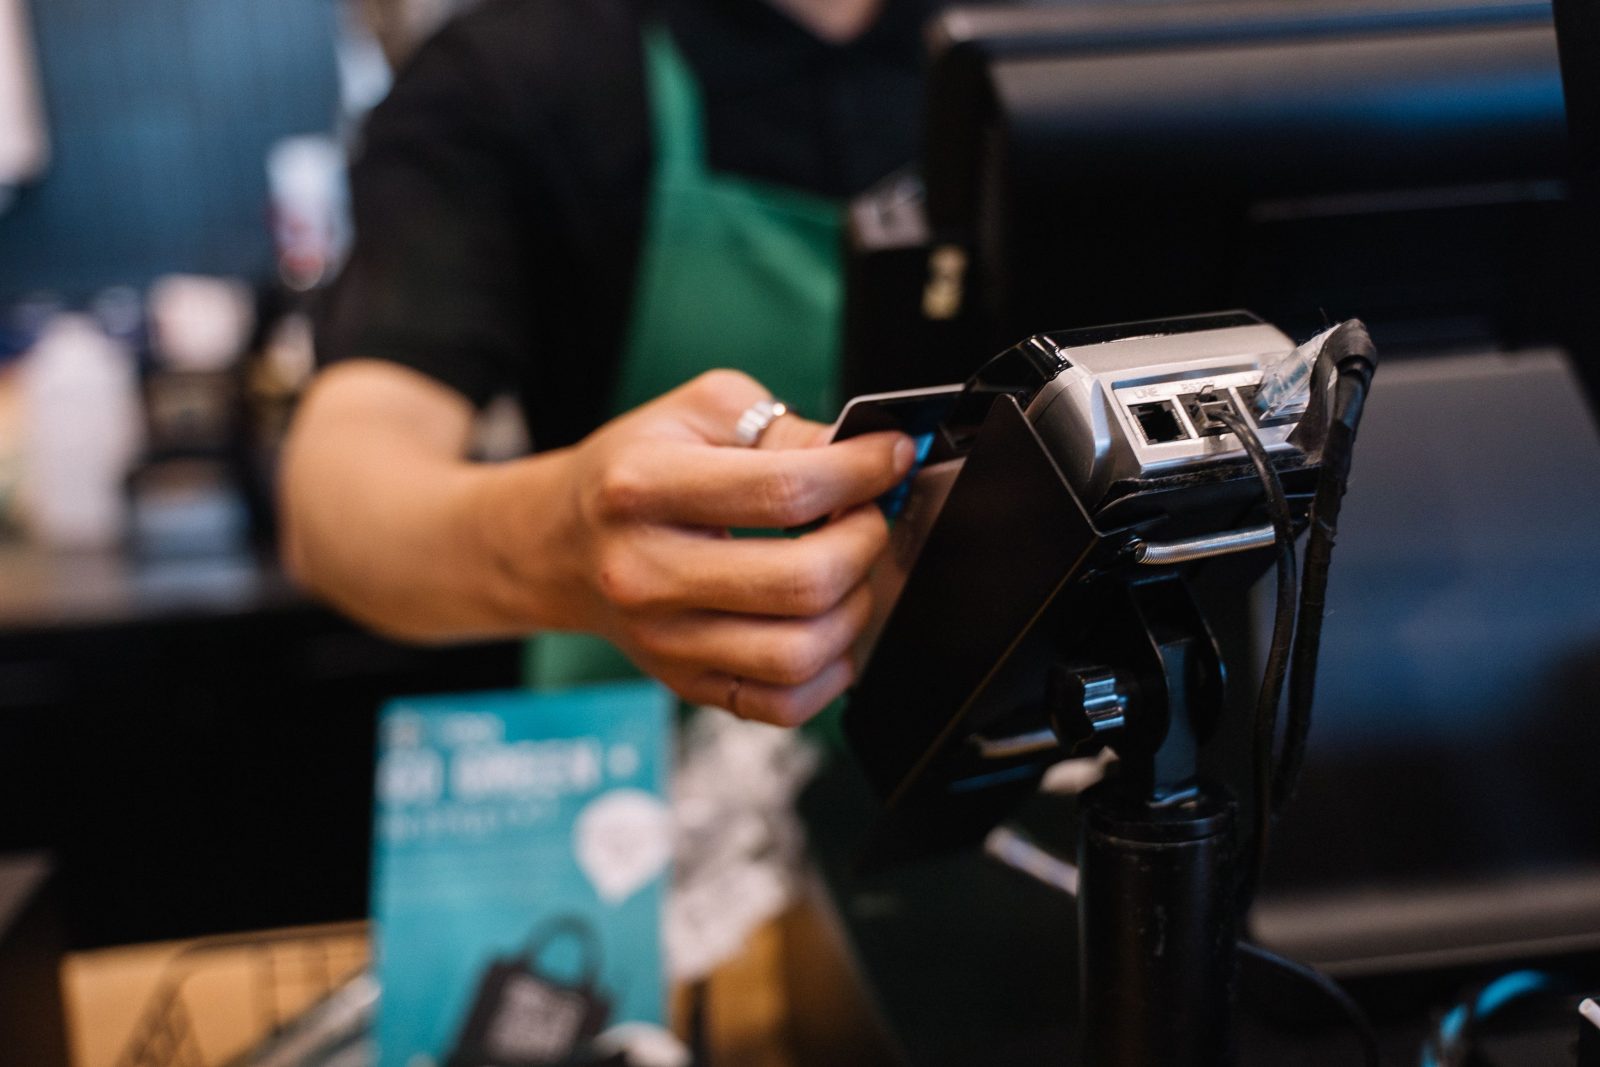
Un card de credit care a expirat nu este neapărat inutil pentru un atacator. Cercetătorii de la University of Massachusetts Amherst au identificat o vulnerabilitate care poate permite reactivarea unor carduri expirate și folosirea lor pentru tranzacții frauduloase.
Problema a fost prezentată la conferința USENIX Security 2026 și pornește de la o diferență importantă: expirarea cardului fizic nu înseamnă automat și închiderea contului asociat. În anumite situații, datele cardului pot continua să fie procesate, iar această particularitate poate fi exploatată.
Cum poate fi „reînviat” un card expirat
Cercetătorii, conduși de Taqi Raza, au demonstrat atacul folosind două smartphone-uri și un software de emulare. Metoda exploatează tehnologia NFC, aceeași tehnologie utilizată pentru plățile contactless.
Primul telefon comunică cu cardul și preia informațiile necesare efectuării unei tranzacții, inclusiv data expirării. Datele sunt apoi transmise către al doilea telefon printr-un mecanism de tip „man-in-the-middle”. Acesta modifică data expirării, înlocuind-o cu o dată ulterioară. Al doilea telefon este apoi apropiat de un terminal POS, imitând modul în care ar fi realizată o plată printr-un portofel digital. Astfel, terminalul poate primi informații care fac cardul să pară încă valabil, deși cardul fizic a expirat.
De ce nu este necesară cunoașterea noului card
Unul dintre aspectele importante ale vulnerabilității este că atacatorul nu trebuie neapărat să cunoască data de expirare a cardului nou emis de bancă. Cercetătorii au constatat că, în anumite sisteme, poate fi suficientă transmiterea unei date aflate în viitor pentru ca tranzacția să treacă de verificare.
Explicația ține de modul în care sunt tratate datele de expirare. Informația transmisă de card către terminal nu este protejată criptografic în așa fel încât să împiedice modificarea ei, ceea ce lasă loc pentru manipulare.
Nu toate cardurile sunt vulnerabile
Problema nu afectează în același mod toate cardurile și toate sistemele de plată.
Cercetătorii au descoperit că unele bănci nu verifică în mod corespunzător data de expirare transmisă de terminal în raport cu informațiile autentificate. În același timp, certificatul digital care securizează comunicarea dintre card și bancă poate rămâne valabil o perioadă mai lungă decât cardul fizic.
Această diferență poate permite unei tranzacții să treacă de anumite verificări chiar dacă data înscrisă pe card indică faptul că acesta nu mai este valabil. Vulnerabilitatea a fost testată atât în condiții de laborator, cât și în magazine și restaurante.
De ce sistemele de plată pot avea astfel de breșe
Procesarea unei plăți nu este realizată de un singur sistem. Tranzacția implică mai multe componente, de la cipul cardului și terminalul POS până la rețelele de plată și banca emitentă. Diferențele dintre modul în care aceste componente verifică și autentifică datele pot crea situații în care o informație considerată invalidă într-o etapă este totuși acceptată într-o altă etapă.
Cercetătorii atrag atenția și asupra posibilității ca instrumentele bazate pe inteligență artificială să fie folosite de atacatori pentru identificarea mai rapidă a unor astfel de neconcordanțe între sistemele de plată.
Ce pot face utilizatorii
Cercetătorii recomandă ca vechile carduri să fie distruse complet după expirare. Nu este suficientă aruncarea lor, deoarece datele de pe cip și banda magnetică trebuie făcute inutilizabile. De asemenea, este recomandată monitorizarea tranzacțiilor asociate conturilor care au fost închise și raportarea imediată către bancă a oricărei operațiuni suspecte.
Vulnerabilitatea arată că expirarea unui card nu trebuie confundată automat cu dispariția tuturor datelor și certificatelor asociate acestuia din infrastructura de plată.
„Responsabilitatea se construiește împreună.
Intră pe canalul nostru de WhatsApp Responsabil și fii parte dintr-o comunitate care vrea să schimbe România în bine.



Leave a comment